Die RenAIssance der Teams-Apps
Diesen Beitrag gibt es auch auf Englisch: The RenAIssance of Teams apps
Ich hab in letzter Zeit ein paar interne Apps mit einem Coding Agent gebaut. Eine davon erledigt, was unser Marketing früher nach jedem Webinar per Hand gemacht hat. Sie findet das neue Event auf der Website, ordnet es einer CRM-Kampagne zu, holt sich eine Stunde nach der Session den Teilnahmebericht und das Transkript aus Teams, sortiert die Teilnehmer:innen in Leads und schreibt Gesprächseinstiege für die Nachfass-Calls, und gebaut war das in ungefähr einer Woche. Eine andere ist ein gemeinsames Board für ein Team aus vier Leuten, mit Quartalsziel, Kanban, Änderungsverlauf und Sprint-Kennzahlen, das in Teams, im Browser, am Handy und als Kommandozeile für die Agents des Teams läuft, und dafür hab ich ungefähr zehn Tage gebraucht.
Hängengeblieben bin ich nicht am Board selbst. Die App-Registrierung liegt in unserem Dev-Tenant, und bevor sich im Produktiv-Tenant irgendwer anmelden kann, muss dort ein Admin zustimmen. Fairerweise muss ich dazusagen, dass dieser Admin ich bin. Ich hab in unserem Produktiv-Tenant eine App-Admin-Rolle, und damit ist dieser Schritt für mich deutlich kürzer als für die meisten, die so etwas bauen. Mit so einem Privileg muss man halt umgehen wie Spider-Man, aus großer Macht folgt große Verantwortung, und niemand will der Admin sein, der eine überberechtigte App durchgewunken hat, weil es zufällig die eigene war. Deshalb fragt das Board nach delegiertem User.Read und sonst nichts, keine Application Permissions, kein Zugriff auf Mails oder Dateien, und die Zustimmung lief über meinen separaten Admin-Account genauso, wie sie für die App von irgendwem anderen gelaufen wäre. Dazu gibt’s Release Notes, die den anderen Admins genau sagen, was sie freigeben, und eine freundliche Meldung für alle, die die App öffnen, bevor ein Admin zugestimmt hat. Die eigentliche Arbeit war alles rund um den Code, also wo das Ding läuft und wie die vier Leute, die es nutzen sollen, es überhaupt finden.
Die App zu bauen ist nicht mehr der schwierige Teil
Lange war das Teure an einem internen Tool, es zu schreiben. Man hat für ein paar Sprints jemanden aus der Entwicklung gebraucht, am besten jemanden, der ein Jahr später noch weiß, wie das Ding funktioniert. Darum sind so viele gute Ideen als Excel-Datei mit Makros gestorben oder nie vom Whiteboard runtergekommen.
Diese Kosten sind eingebrochen. Mit einem Coding Agent kommt eine Abteilungsleiterin, die einen Prozess sauber beschreiben kann, an einem Nachmittag zu einer funktionierenden Web-App, und wer entwickelt, baut in einer Woche gleich mehrere davon. Ich glaub nicht, dass das noch umstritten ist, es passiert gerade auf ziemlich vielen Laptops.
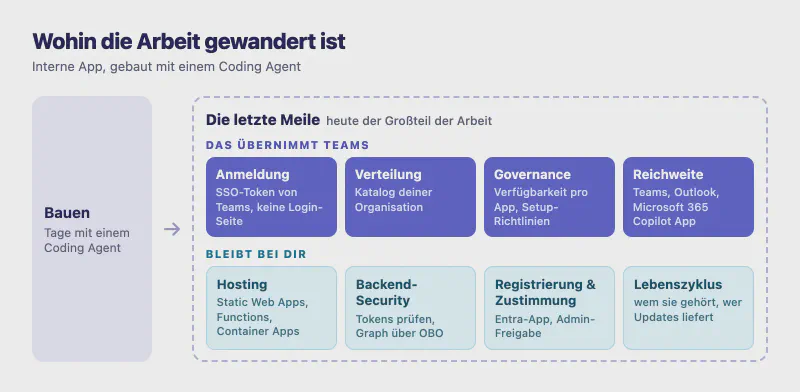
Nicht eingebrochen ist alles nach npm run dev. Die App braucht einen HTTPS-Endpunkt. Sie muss wissen, wer der User ist, ohne noch ein Login zu erfinden. Sie muss die 40 oder 400 Leute erreichen, die sie nutzen sollen, und nicht die, die es nicht sollen. Und irgendwer in der IT muss sie sehen, freigeben, aktualisieren und irgendwann abdrehen können. Diese letzte Meile war früher ein Rundungsfehler neben dem Bauaufwand. Heute ist sie der größte Teil der Arbeit, und zwar genau der Teil, den dir kein Coding Agent abnehmen kann, weil die Antworten davon abhängen, wie dein Tenant geführt wird.
Für interne Apps hat Teams die letzte Meile schon gebaut
Meine These: Wir stehen am Anfang einer Renaissance der Teams-Apps, und gemeint ist die langweilige interne Sorte, Line-of-Business-Apps, die nie in die Nähe eines Store-Eintrags kommen und im Katalog einer einzigen Firma landen. SaaS-Anbieter bauen seit Jahren Teams-Apps. Neu ist, wer sonst noch eine bauen kann, und für die meisten Fragen der letzten Meile hat Teams schon Antworten, auf einer Plattform, die deine Organisation eh bezahlt und verwaltet.
Die App zu den Leuten zu bringen ist der einfache Teil. Am schnellsten geht’s, wenn du sie selbst hochlädst, meistens Sideloading genannt. Du ziehst das App-Paket in Teams, und sie ist da, für dich oder für ein Team, in dem du bist, ohne Freigabeschritt. Wer das darf, entscheiden die Admins, und in unserem Tenant ist das wieder so ein Privileg, das ich zufällig hab. Der reguläre Weg ist, die App bei deiner Organisation einzureichen, auch direkt aus VS Code. Sie wartet dann im Teams Admin Center, bis ein Admin sie veröffentlicht, und danach finden die Leute sie im Teams App Store bei den Apps, die für deine Organisation gebaut wurden.
Die Governance liegt schon dort, wo deine Admins arbeiten. Seit April 2025 werden Tenants automatisch auf die App-zentrierte Verwaltung umgestellt, und die alten App-Berechtigungsrichtlinien sind abgekündigt. Jede App hat jetzt ihre eigene Verfügbarkeit, entweder alle, bestimmte User oder Gruppen, oder niemand. Wählst du bestimmte User oder Gruppen, können Gäste die App nicht nutzen, auch wenn du sie hinzufügst, und für ein internes Tool ist das genau der Standard, den man haben will. Dazu können Admins mit App-Setup-Richtlinien die App für die Leute, die sie brauchen, an die App-Leiste heften, damit niemand suchen muss.
Die Login-Seite ist das Nächste, was du streichen kannst. Mit Single Sign-on für Tabs ist der User in Teams schon mit seinem Microsoft-Entra-ID-Konto angemeldet, und deine App holt sich ein Token von Teams, statt eine Login-Seite zu zeigen. Liegt die Entra-App-Registrierung im selben Tenant wie die User, was bei einer Line-of-Business-App der Normalfall ist, gibt’s auch keine Zustimmungsabfrage. Das Token sagt dir, wer da ist (Name, E-Mail, Object ID, Tenant ID), und dein Backend kann ihm trauen, sobald es das Token validiert hat.
Und die App taucht an mehr Stellen auf als in Teams. Ein persönlicher Tab mit aktuellem Manifest (1.13 oder neuer) läuft auch in Outlook und in der Microsoft 365 Copilot App, auch in deren Mobile-Apps, aus demselben Paket und mit den Berechtigungen, die in Teams schon erteilt sind.
Was Teams dir nicht abnimmt
Teams hostet deinen Code nicht, und genau das lassen die meisten Teams-Pitches still weg. Ein Teams-Tab ist eine Webseite, die Teams in einem Frame lädt, und ein Bot ist ein Webservice, dem Teams Nachrichten schickt. Beides muss trotzdem irgendwo laufen, und für die meisten von uns ist dieses Irgendwo Azure.
Für eine typische vibe-gecodete App, ein statisches Frontend mit einer kleinen API, ist Azure Static Web Apps die naheliegende erste Station. Den Free-Plan beschreibt Microsoft als Plan für persönliche Projekte, mit 250 MB pro App und verwalteten Functions für die API, aber ohne SLA und ohne Private Endpoints. Der Standard-Plan bringt eigene Authentifizierungsregistrierungen, Private Endpoints, eigene Functions und ein SLA, und darauf gehört eine App, auf die sich deine Kolleg:innen verlassen. Einen Preis schreib ich hier bewusst nicht hin, weil sich Azure-Preise zwar nicht ganz so oft ändern wie der Spritpreis, aber eben doch, also schau auf die Preisseite von Static Web Apps oder rechne dein Setup im Azure-Preisrechner durch. Alles Schwerere, ein Container mit echtem Backend oder ein lang laufender Job, kommt auf Container Apps oder Functions, und dann bist du wieder bei den üblichen Azure-Entscheidungen, angefangen damit, aus wessen Subscription das bezahlt wird.
Dazu kommt eine Einschränkung, die alle erwischt, die auf einem Azure-Standard-Hostnamen hosten. Die Application ID URI in Entra muss die Form api://deine-domain/deine-app-id haben, und die Domain muss zu der passen, von der die App ausgeliefert wird. Learn sagt ziemlich unverblümt, dass mehrere Domains pro App nicht unterstützt werden. Wenn du also später vom generierten Hostnamen auf eine eigene Domain wechseln willst, mach das, bevor du irgendwas in Entra registrierst.
Teams übernimmt also die schwierige Hälfte der letzten Meile, und Hosting, Backend-Security, Datenzugriff und der Lebenszyklus deines eigenen Codes bleiben bei dir. Für eine interne App ist das ein viel kleineres Problem, als Anmeldung und einen freigegebenen App-Katalog selbst zu bauen, und eines, das in so gut wie jedem Azure-Projekt schon einmal gelöst wurde.
Von der vibe-gecodeten Web-App zum Teams-Tab
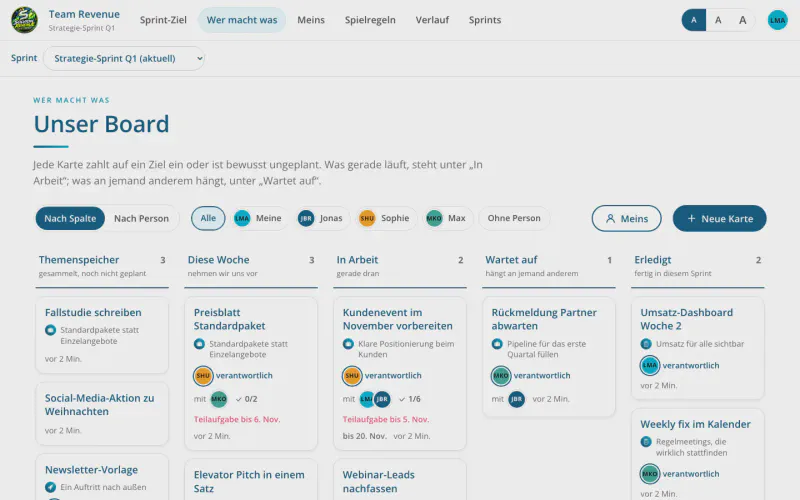
Das Board vom Anfang ist ein gutes Beispiel, weil es eine Codebasis mit drei Eingangstüren ist. In Teams läuft es als persönlicher Tab, und die Tab-Leiste von Teams ersetzt die eigene Navigation der App.
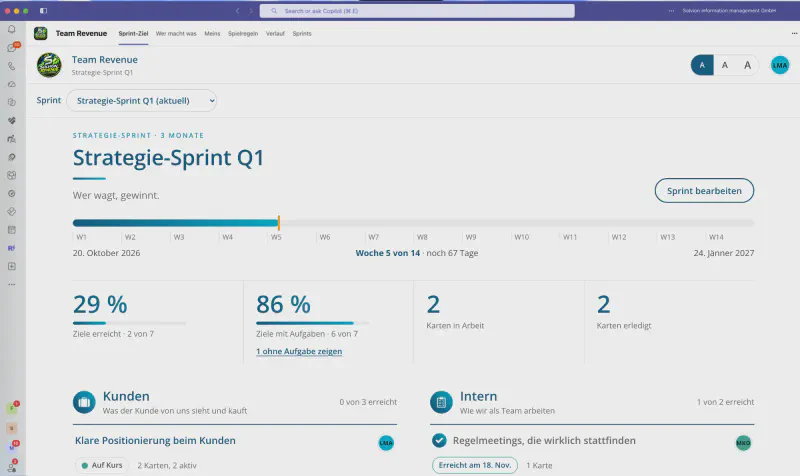
Dieselbe Adresse im Browser zeigt die volle App mit eigener Navigation und einer normalen Anmeldung über Microsoft Entra.
Am Handy lässt sie sich als Progressive Web App auf den Home-Bildschirm legen und schiebt die Navigation nach unten.
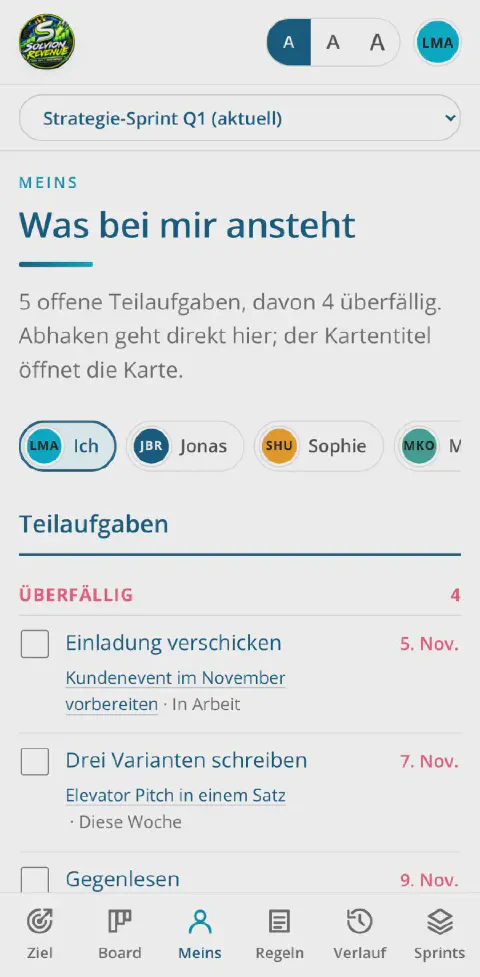
Wo sie gerade läuft, erkennt die App an einem einzigen Query-Parameter, ?host=teams, den das Teams-Manifest an die Tab-URL hängt. Ist er da, initialisiert das Frontend die Teams-Bibliothek und holt sich das Token von Teams, fehlt er, meldet es sich über MSAL an. Das Team und alles andere auf den Screenshots sind Demo-Daten aus dem lokalen Dev-Modus der App, weil das echte Board in der Firma bleibt.
Die Teams-Seite ist großteils Konfiguration, und Learn beschreibt sie gut. Du registrierst die App in Microsoft Entra ID, gibst einen API-Scope frei, berechtigst die Teams-Clients vorab, damit sie ein Token bekommen, ohne den User zu belästigen, und lässt webApplicationInfo im Teams-Manifest auf diese Registrierung zeigen. Im Frontend ist das ein einziger Aufruf von getAuthToken(), und das Backend validiert das Token wie jedes andere Entra-Token. Weil meine Registrierung in einem anderen Tenant liegt als die User, hatte die Admin-Zustimmung zwei Fallen, die man kennen sollte. Solange die App im Tenant der User keinen Service Principal hat, scheitert ein Zustimmungslink mit Scope an AADSTS500011, und wenn die App ihren eigenen Scope unter den benötigten Berechtigungen führt, scheitert die Zustimmung an AADSTS650052.
Verdrahten musst du das alles nicht per Hand. Das Microsoft 365 Agents Toolkit legt das Projekt samt Entra-Registrierung an, und für neue Projekte verweist Microsoft auf das Teams SDK. Auf dessen Willkommensseite steht der Vorschlag, einen teams-dev-Skill zu installieren und den AI-Coding-Assistenten einfach mit „create a Teams bot“ zu beauftragen, und das sagt ziemlich deutlich, wen Microsoft ab jetzt beim Bauen von Teams-Apps erwartet.
Schatten-IT bekommt endlich eine Landebahn
Diese vibe-gecodeten Apps gibt es in den meisten Firmen längst. Sie laufen auf irgendwessen Laptop oder als HTML-Datei in einem OneDrive-Ordner, die herumgeschickt wird, und ein Verbot von Coding Agents macht sie vor allem unsichtbar. Was die IT stattdessen tun kann, ist eine Landebahn anbieten, die attraktiver ist als die Umwege, und Teams ist zufällig eine, die schon fertig ist.
Das heißt ein kurzer, aufgeschriebener Weg. Hier ist die Azure-Subscription, in die du deployst, und das Entra-Setup, das wir erwarten, reich die App im Katalog ein und wir schauen sie uns in ein paar Tagen an. Das Teams Admin Center kann über eine Benachrichtigungsregel sogar jede neue Einreichung in einen Teams-Kanal posten, damit die Prüfung nicht davon abhängt, dass jemand in ein Portal schaut. Im Gegenzug bekommt die IT einen Überblick, was wirklich läuft, mit einer Verfügbarkeit pro App, die man an dem Tag auf „niemand“ stellt, an dem sie nicht mehr gebraucht wird.
Bevor du das Tor aufmachst, lies eine Zeile in der Doku zur Einreichung genau. Sobald eine App freigegeben ist, kann jede Person ein Update dafür einreichen, nicht nur die, die sie ursprünglich gebaut hat. Jedes Update muss trotzdem ein Admin freigeben, es geht also nichts still raus, aber das Admin Center sagt dir damit, wer eine Version eingereicht hat, und nicht, wem die App gehört. Das musst du in deinem eigenen Prozess klären, und ich würd es am ersten Tag tun.
Was das für die heißt, die bauen, und für die, die entscheiden
Wenn du Dinge baust, würd ich Teams nicht mehr als den Ort sehen, an dem du den Link zu deiner App postest, sondern als Laufzeitumgebung für alles Interne. Single Sign-on plus ein Katalog, dem deine IT schon vertraut, ist mehr wert als alles, was du am selben Abend selbst bauen würdest, und den Azure-Teil kennst du sowieso.
Wenn du die IT verantwortest, ist der billigste Schritt gerade, den Weg zu veröffentlichen, bevor die erste Abteilung ihren eigenen veröffentlicht. Entscheide, in welche Subscription interne Apps kommen, wer Einreichungen prüft, was „Owner“ heißt und wann eine App abgedreht wird. Die Werkzeuge dafür sind heute alle im Teams Admin Center, und was meistens fehlt, ist die Entscheidung, sie auch für Apps zu nutzen, die die IT nicht selbst gebaut hat.
Beide Apps waren in Tagen fertig, und Release Notes musste ich für die Anmeldung schreiben. Mit diesem Verhältnis würd ich planen.
Gefällt dir der Beitrag? Lass uns auf LinkedIn weiterreden.
Auf LinkedIn folgen